Zyra Vault
Em desenvolvimento

Arquivos criptografados.
Uma unidade Windows.

Zyra Vault
ILUSTRAÇÃO DO FLUXO
.zv
Project.zv

Contêiner criptografado de tamanho fixo

Senha necessáriaDesbloqueado com senhaMontado como V:
Unidade Windows V:Montada
V:\Seus arquivos, nos apps familiares
DocumentosPasta
ProjetosPasta
Notas.txtDocumento de texto
Desbloqueie o contêiner primeiro.Pronto para montar como unidade.
Desmonte quando terminar seu trabalho.
01 / Guarde arquivos em um contêiner criptografado. O acesso por senha inicia o fluxo.02 / Desbloqueie o contêiner com sua senha antes de montar o volume.03 / Monte uma letra de unidade do Windows e trabalhe com arquivos nos seus aplicativos habituais.
Fluxo ilustrativo e nomes de exemplo. Nenhuma criptografia ou montagem ocorre neste navegador.

Uma unidade familiar do Windows. Uma arquitetura pensada por baixo dela. Conheça as tecnologias implementadas no candidato atual em desenvolvimento.

Explore a arquitetura

SEUS ARQUIVOS. SEU FLUXO.

Um contêiner.
Uma unidade. Seus arquivos.

Crie um contêiner .zv criptografado de tamanho fixo. Desbloqueie com sua senha e monte como uma letra de unidade do Windows. Trabalhe nos aplicativos familiares e desmonte ao terminar. Pensado para Windows 10 e 11 em x64.

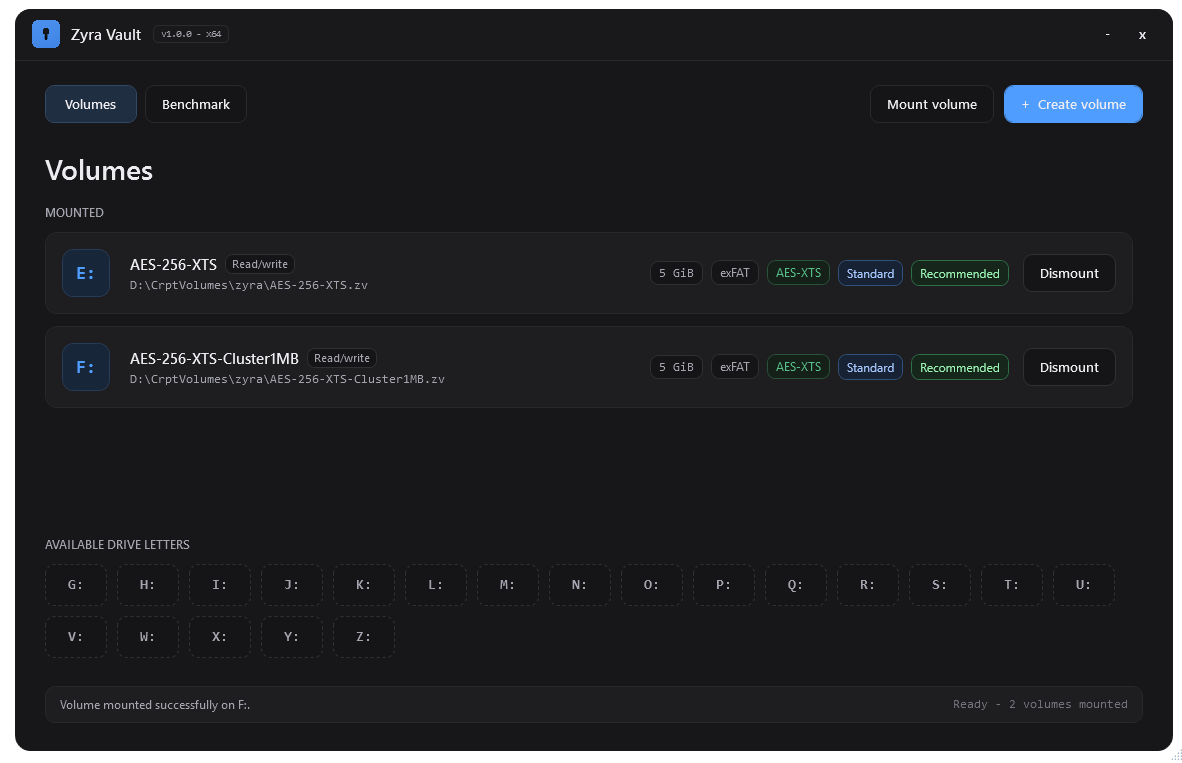
Referência de design nativa do Zyra Vault com unidades montadas
Referência de design nativa do produto. A aparência pode evoluir durante o desenvolvimento.

POR BAIXO DA INTERFACE

Camadas separadas.
Responsabilidades definidas.

Criptografia, autenticação e estado confiável resolvem problemas diferentes. O formato nativo mantém seus papéis explícitos, da primeira chave derivada da senha a cada escrita na unidade montada.

Sua senhaArgon2id
DesbloqueioCabeçalho autenticado
Semente aleatóriaHKDF-SHA-256
DadosMetadadosIntençãoAutenticação
Fluxo conceitual das chaves. Chaves efetivas específicas do perfil são entregues ao driver; senha e material do cabeçalho ficam no modo usuário.
01

Senha → material de desbloqueio

Argon2id v1.3

Uma etapa de derivação de senha com custo de memória. As três opções de KDF usam 64 MiB, 256 MiB ou 1 GiB, com três passagens e uma via. São configurações de derivação de senha, separadas dos perfis de armazenamento Fast e Authenticated.

Detalhes da implementação

Na criação, a senha precisa ter ao menos 12 valores escalares Unicode e no máximo 1.024 bytes UTF-8. Senhas que correspondem à lista offline de senhas comuns são rejeitadas. Recomenda-se uma frase longa. Os bytes originais entram no Argon2id sem alterações.
02

Um propósito para cada chave

Aleatoriedade + HKDF-SHA-256

Cada novo cofre recebe salt, identificador e semente de chave de volume aleatórios e independentes. O HKDF deriva chaves separadas para cabeçalho, dados, metadados, intenção de escrita e autenticação. Material derivado da senha e chaves de volume têm papéis distintos.

Detalhes da implementação

O bootstrap e o cabeçalho autenticados são verificados antes da aceitação dos campos protegidos. Comparações usam rotinas de tempo constante. Senha, entradas do KDF e material do cabeçalho ficam no modo usuário; o driver recebe apenas as chaves efetivas aplicáveis.

03

Confidencialidade em repouso

AES-256-XTS · Serpent-256-XTS

AES-256-XTS é a cifra nativa padrão; Serpent-256-XTS é uma alternativa. Chaves independentes de dados e tweak operam em unidades de 512 bytes. XTS oferece criptografia; por si só, não autentica os dados dos arquivos.

Detalhes da implementação

O caminho AES-XTS do Windows CNG só é selecionado após testes de vetores conhecidos e paridade de bytes. Uma implementação portátil compartilhada suporta o mesmo formato. A aceleração não altera o formato nem adiciona uma garantia de segurança.

04

Verificar antes do texto claro

HMAC-SHA-256 · 4 KiB

No perfil Authenticated, cada unidade materializada de 4 KiB tem um HMAC vinculado ao cofre, perfil, unidade lógica e versão. A tag é verificada antes da descriptografia e da liberação de texto claro.

Detalhes da implementação

Metadados criptografados ocultam tags, mapas e versões. Digests SHA-256 conectam páginas de texto cifrado em uma árvore até uma raiz protegida por uma âncora HMAC. Hashes isolados não são tratados como autenticação.

05

Um limite de commit deliberado

Intenção protegida · duas barreiras

Em um commit durável, o perfil Authenticated persiste primeiro uma intenção protegida e limitada. Uma barreira real de armazenamento precede a atualização de dados, metadados e âncora. Uma segunda barreira precede a publicação da nova raiz.

Detalhes da implementação

Após interrupção, o estado é classificado como todo antigo, todo novo, misto ou nenhum. Estados mistos e ambíguos são bloqueados. Isso detecta inconsistências; não é um journal completo de undo/redo nem uma promessa de reparo automático.

06

Lembrar o estado confiável

Detecção local de rollback / fork

O perfil Authenticated mantém no host uma geração e um digest de raiz confiáveis. Uma geração anterior sinaliza rollback; uma raiz diferente na mesma geração sinaliza fork.

Detalhes da implementação

Registros do ledger usam HMAC-SHA-256, segredo do host protegido por DPAPI-NG, ACLs restritivas e verificações de reparse. Essa autoridade é local ao host. Abertura em um novo host exige uma decisão explícita de confiança ou reset.

07

Conter o ambiente de execução

Worker isolado · IPC autenticado

Um Low Privilege AppContainer restrito processa o contêiner e deriva material de desbloqueio a partir da senha, separado do broker privilegiado. Verificações de imagem, token e sessão, restrições de processos filhos e um job encerrado ao fechar limitam esse worker.

Detalhes da implementação

O IPC tem schemas limitados e autenticação do chamador. Visibilidade e ACLs da unidade seguem o logon. O broker mantém o objeto de arquivo autorizado; montagens graváveis exigem lease exclusivo e semântica de armazenamento qualificada.

08

Reduzir a vida dos segredos

Bloqueio de páginas · apagamento seguro

Buffers de senha e IPC são mutáveis, fixados e bloqueados em memória, com vida limitada e limpeza antes da liberação. Chaves usam objetos de posse exclusiva com escopo. O workspace do Argon2 é limpo, mas não bloqueado em memória.

Detalhes da implementação

O desbloqueio tem limites de memória e concorrência, prazos e limitação de falhas em memória. O contrato de diagnóstico exclui senhas, chaves e texto claro. Essas medidas não impedem tentativas offline nem garantem segurança em um host comprometido.

ESCOLHIDO NA CRIAÇÃO

Dois perfis.
Uma diferença relevante.

Os dois perfis autenticam bootstrap e cabeçalho. Autenticação dos dados dos arquivos e proteção local de estado pertencem ao Authenticated. O perfil é fixado na criação do contêiner.

FAST

Armazenamento criptografado direto.

Um caminho de dados mais leve com AES-XTS ou Serpent-XTS. Dados são criptografados, mas não autenticados. Sem árvore de metadados Authenticated ou ledger local de rollback.

AUTHENTICATED

Verificação junto à criptografia.

Adiciona verificação HMAC por unidade, metadados criptografados e autenticados, commits duráveis ordenados e detecção local de rollback/fork. Estados interrompidos ambíguos são bloqueados.

B1 e B2 são barreiras reais de armazenamento. Detectar um estado inconsistente é diferente de recuperá-lo automaticamente.

O LIMITE DO DESENVOLVIMENTO

Clareza sobre o que
acompanha o design.

A implementação nativa atual é um candidato em desenvolvimento. Existência no código é diferente de qualificação em execução instalada, lançamento público e revisão independente de segurança.

Compatibilidade limitada

O leitor legado cobre contêineres de arquivo comuns TrueCrypt AES-XTS, somente com senha e somente leitura. PRFs de cabeçalho legadas não são opções nativas de senha Zyra. Volumes de disco, sistema e ocultos estão fora do escopo atual.

Qualificação em andamento

Interoperabilidade Linux/macOS, validação de perda física de energia, assinatura aceita pela Microsoft e Secure Boot seguem como trabalhos separados e não verificados. Não há anúncio de auditoria independente ou certificação. Comprometimento do host e backups confiáveis continuam relevantes no uso de armazenamento criptografado.

Descrição técnica revisada com base nas especificações native-format, native-format-freeze, authenticated-runtime e development em 7 de outubro de 2026.

Em desenvolvimento

Zyra Vault e Zyra REC estão em desenvolvimento ativo. A disponibilidade pública, os preços e as datas de lançamento ainda não foram anunciados.

UMA FAMÍLIA. DOIS PROPÓSITOS.

Conheça o outro produtoZyra REC